Системні адміністратори — фахівці, на яких інколи тримається робота цілої компанії. Аби трохи полегшити життя адмінів наші фахівці з кібербезпеки підготували короткий чек-лист дій, які необхідно робити у разі атаки ресурсів компанії зловмисником. Одразу попередимо, наші поради не врятують від масових DDoS-атак. Але допоможуть у разі спроб поодиноких зломів сайтів або мережевого обладнання компанії.
Уявімо звичайний робочий день. Ви виконуєте робочі задачі, проте помічаєте в сислогах роутера підозрілі дії. Хтось активно підбирає до нього пароль і ви бачите з якої саме ip адреси зловмисник це робить. Тож які ваші дії? Думаю більшість подзвонить у техпідтримку провайдера компанії та залишить заявку зі скаргою на конкретну ip-адресу та проханням заблокувати її. Проте провайдера така ситуація не зовсім стосується і навряд чи він кине все аби допомагати вам. Тож що робити?
Вам необхідно зібрати конкретну інформацію про ip-адресу зловмисника та надіслати скаргу в правильне місце та в правильний час.
Для початку розберемося із сервісами для збору інформації про зловмисника. Сьогодні існують безкоштовні рішення, які дозволяють встановити пряму приналежність ip-адреси до конкретного домену та інколи навіть з'ясувати адресу зловмисника.
Перший сервіс — Talos Intelligence від Cisco.
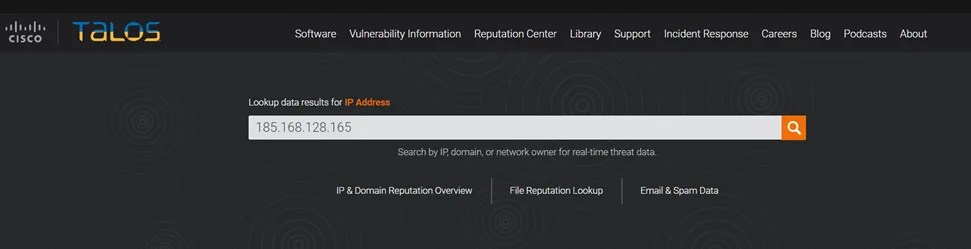
“Пробивши” ip-адресу зловмисника ви зможете дізнатися наступну інформацію:
- місцеперебування, з якої хакер намагається зламати ваш роутер — конкретний регіон та місто;
- приналежність до конкретного домену, власника домену — в більшості випадків компанію, якій він належить;
- та навіть перевірити репутацію ip-адреси. Щось на кшталт довідки про несудимість, але в онлайн-світі. Для простоти ваша репутація буде представлена одним із трьох варіантів: good, neutral або bad.
«Good» означає, що з адреси не надсилалися спам-листи за останній рік. Neutral — спам є, проте в незначній кількості. І “bad” вказує на відправку великої кількості спаму з email-адреси.
З`ясувавши конкретну компанію, ви вже можете відправити пряму скаргу на техпідтримку, проте є більш дієвий спосіб. Сьогодні кожен провайдер, компанія має окрему пошту для такого роду скарг — abuse@”...........”
Вам достатньо зробити скріншот логів або завантажити їх з роутера компанії, прикріпити до листа з вказанням ip-адреси користувача, який намагається зламати ваш роутер. Та чекати дій з боку провайдера чи компанії. Наведення конкретної інформації та відправка на цільову пошту abuse прискорить процес блокування зловмисника.
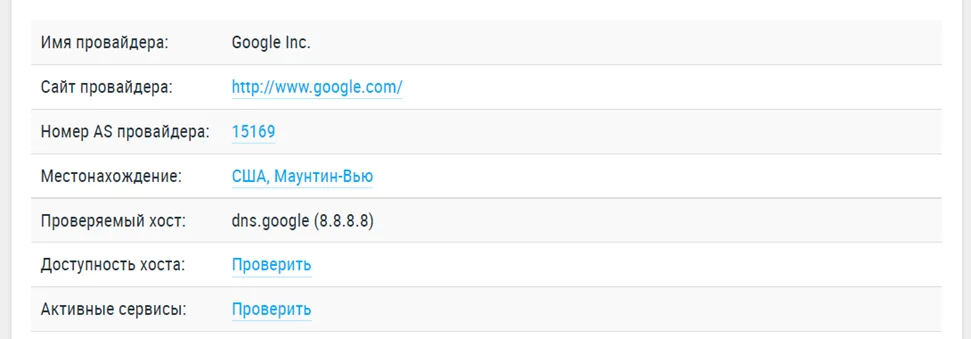
Інший сервіс, який допоможе пробити таку інформацію — 2ip.
“Пробивши” ip-адресу на цьому ресурсі ви також отримаєте схожу інформацію: місцеперебування, ім'я провайдера або компанії, власника домену та іншу.
Далі діємо за схемою, яка описана на прикладі онлайн-сервісу TalosIntelligence від Cisco.
Такі прості кроки та відправка скарги на профільну пошту пришвидшить процес блокування зловмисника та допоможе захистити корпоративні ресурси вашої компанії.
Раніше ми писали, що таке DDoS-атака та чому хакери можуть атакувати ваш сайт.