Захищений вузол інтернет доступу (ЗВІД)

Послуга для захисту інформації під час підключення до інтернету без ризику витоку даних і несанкціонованого втручання відповідно до вимог Держспецзв’язку України. Захищений вузол інтернет доступу побудовано на базі Next Generation Firewall (NGFW) та створює контрольований і захищений периметр між внутрішніми інформаційними системами організації та зовнішнім середовищем.

Кому необхідний ЗВІД

Кому необхідний ЗВІД

Державні інформаційні ресурси та системи критичної інфраструктури мають оброблятися відповідно до вимог Держспецзвʼязку. Тому захищений вузол інтернет доступу мають використовувати: • органи державної влади; • органи місцевого самоврядування; • бюджетні установи; • підприємства та об’єкти критичної інфраструктури; • організації, що працюють із державними інформаційними ресурсами.
Ключові функції ЗВІД

Ключові функції ЗВІД
Контрольований доступ до інтернету
Контрольований доступ до інтернетуФормування безпечного каналу виходу в мережу з реалізацією політик інформаційної безпеки
Створення захищеного периметра
Створення захищеного периметраРозмежування внутрішньої мережі та зовнішнього середовища із приховуванням структури інформаційно-комунікаційної системи
Виявлення та блокування атак
Виявлення та блокування атакІдентифікація та зупинка мережевих атак, у тому числі спрямованих на публічні сервіси організації
Антивірусна та антиспам-фільтрація
Антивірусна та антиспам-фільтраціяПеревірка трафіку, аналіз файлів, блокування шкідливого ПЗ та небезпечного контенту
Протидія DDoS та шкідливому трафіку
Протидія DDoS та шкідливому трафікуОперативне виявлення аномалій і очищення трафіку від шкідливої активності
Моніторинг та фіксація подій
Моніторинг та фіксація подійВедення логів, фіксація інцидентів та аналітика інтернет-трафіку для внутрішнього контролю та звітності

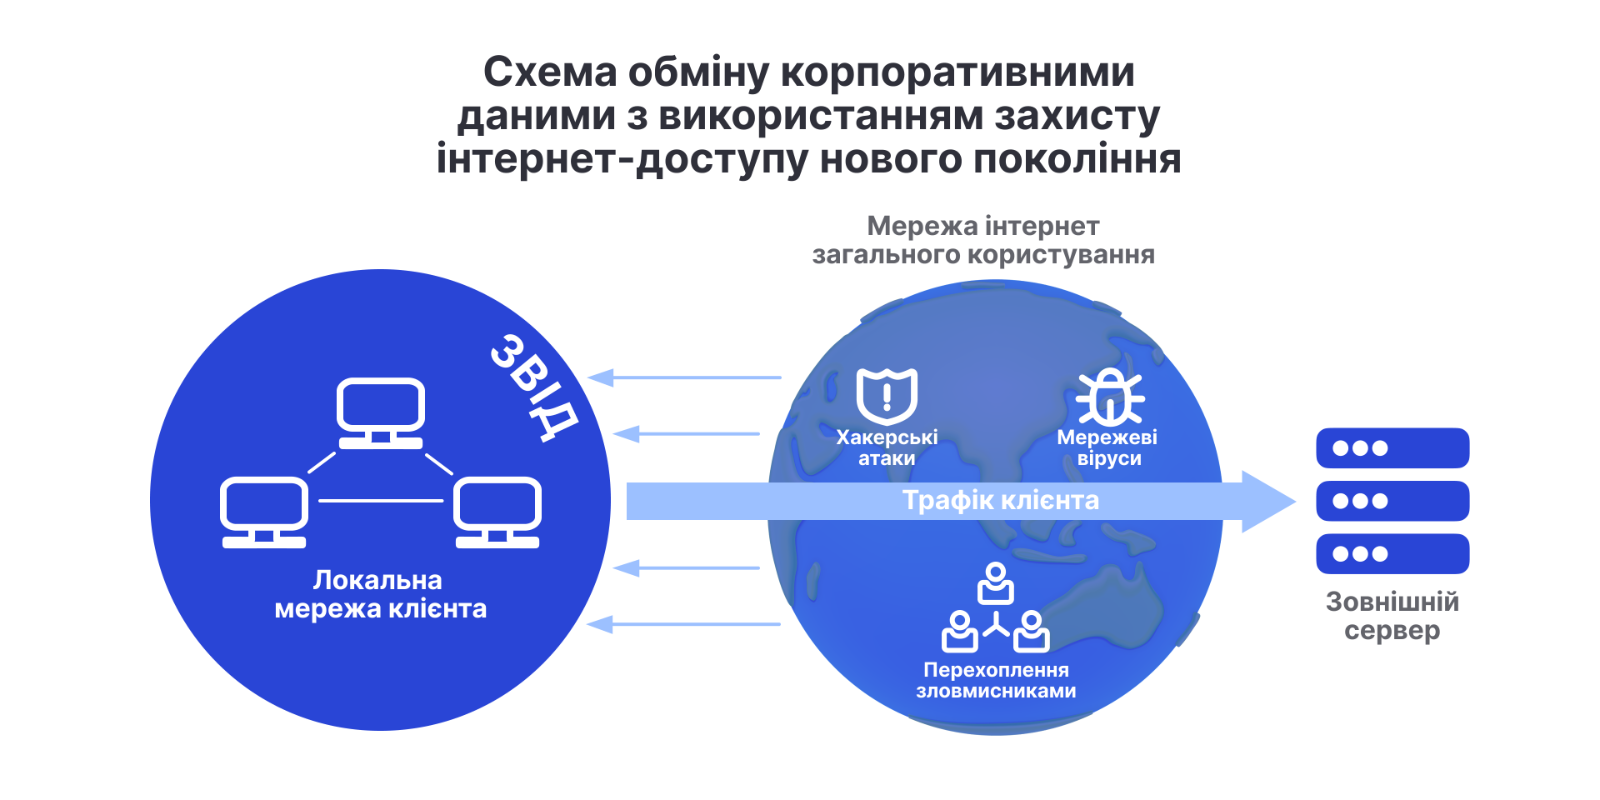
Як працює захист інтернет-трафіку через ЗВІД

Як працює захист інтернет-трафіку через ЗВІД
ЗВІД від GigaTrans

ЗВІД від GigaTrans

Надання послуги Захищеного вузла інтернет доступу здійснюється відповідно до рішень Ради національної безпеки і оборони України та вимог Державної служби спеціального зв’язку та захисту інформації України щодо організації безпечного доступу до мережі інтернет. GigaTrans має атестат відповідності Держспецзв’язку та право на надання послуг із захисту інформації для державних органів і об’єктів критичної інфраструктури. ЗВІД від GigaTrans: • відповідає нормативним вимогам у сфері технічного захисту інформації; • побудований на базі еталонного світового рішення класу Next Generation Firewall (NGFW); • інтегрується в наявну інформаційно-комунікаційну систему без порушення її архітектури; • забезпечує контроль, аудит і прозорість процесів безпеки.
Переваги ЗВІД від GigaTrans

Переваги ЗВІД від GigaTrans
Сертифікований провайдер
Сертифікований провайдерПослуга надається відповідно до вимог регулятора та з підтвердженою відповідністю
Побудовано на сучасних NGFW-рішеннях
Побудовано на сучасних NGFW-рішенняхВикористання передових технологій кіберзахисту для виявлення та блокування загроз
Моніторинг та реагування 24/7/365
Моніторинг та реагування 24/7/365Цілодобовий контроль інцидентів і оперативна технічна підтримка
Кваліфікований персонал
Кваліфікований персоналСертифікована команда фахівців із досвідом роботи у сфері захисту державних і критичних систем
Персональний кабінет клієнта
Персональний кабінет клієнтаДоступ до аналітики, статистики інцидентів та стану сервісу в режимі реального часу
Залучення профільних експертів без розширення штату
Залучення профільних експертів без розширення штатуКлієнт отримує компетенції з кіберзахисту без необхідності навчання або утримання власної спеціалізованої команди

Відгуки клієнтів

З GigaTrans ми себе почуваємо впевнено. Ми можемо бути спокійними за наші сервери, фаєрвол, моніторинг за обладнанням. Є впевненість в тому, що воно не «дасть маху» і все буде гаразд

Сергій ВорончукКерівник управління цифрових технологій
Читати кейс

Нам довіряють

Kernel
Intertop
Eset
Synevo
Kasta+
goodwine
luxoft
USG
otpbank
Дія
archimatika
Агромат
Credit Agricole
Nova Post
CIKLUM
Епіцентр
Superhumans
MEGOGO
Пузата Хата
ROSHEN
Kernel
Intertop
Eset
Synevo
Kasta+
goodwine
luxoft
USG
otpbank
Дія
archimatika
Агромат
Credit Agricole
Nova Post
CIKLUM
Епіцентр
Superhumans
MEGOGO
Пузата Хата
ROSHEN
Кейси клієнтів

FAQ

Захищений вузол інтернет доступу (ЗВІД) — це комплексна послуга організації безпечного доступу до мережі інтернет відповідно до вимог регулятора. Технологічною основою ЗВІД є рішення класу NGFW, яке забезпечує: • створення захищеного периметра; • фільтрацію та аналіз трафіку; • блокування загроз; • журналювання та моніторинг подій. Тобто NGFW — це технологія, а ЗВІД — це регламентований сервіс на її основі.

Next-Generation Firewall (NGFW) — це сучасний міжмережевий екран, який забезпечує фільтрацію трафіку за IP-адресами та портами, а nfrj; глибокий аналіз вмісту трафіку (DPI), виявлення атак, контроль застосунків та захист від шкідливого програмного забезпечення. NGFW формує комплексний захищений периметр між внутрішньою мережею та інтернетом.

Класичний фаєрвол працює переважно на рівні IP-адрес і портів, дозволяючи або блокуючи з’єднання. NGFW додатково забезпечує: • глибокий аналіз трафіку (Deep Packet Inspection); • виявлення та запобігання вторгненням (IDS/IPS); • контроль застосунків; • антивірусну перевірку; • SSL-inspection; • аналітику та журналювання інцидентів. Тобто NGFW захищає не лише «канал», а й зміст переданих даних.

Державні органи, бюджетні установи та об’єкти критичної інфраструктури зобов’язані організовувати доступ до інтернету відповідно до вимог регулятора та рішень у галузі національної безпеки. ЗВІД дозволяє: • виконати нормативні вимоги; • забезпечити захист державних інформаційних ресурсів; • мінімізувати ризики кібератак і витоку даних; • гарантувати контроль і аудит доступу до мережі. Комерційні компанії також можуть використовувати аналогічну модель захисту, однак для державного сектору вона є обов’язковою або регламентованою.

Так. NGFW широко використовується в комерційному секторі — у банках, ІТ-компаніях, виробництві, логістиці та ритейлі. Для бізнесу це: • зниження ризиків кібератак; • контроль доступу співробітників до ресурсів; • захист від витоку даних; • відповідність вимогам внутрішніх політик безпеки. У випадку державного сектору NGFW є технологічною основою для реалізації ЗВІД.

Рішення класу NGFW, що використовуються у ЗВІД, розробляються відповідно до міжнародних практик кібербезпеки та принципів, викладених у стандартах і рекомендаціях NIST (National Institute of Standards and Technology). NGFW підтримує реалізацію таких принципів, як: • управління доступом; • моніторинг та реагування на інциденти; • сегментація мережі; • журналювання та аудит подій. Відповідність конкретним стандартам або сертифікаціям залежить від обраного вендора та конфігурації рішення.

Залишайте заявку та отримуйте консультацію наших фахівців
Забезпечити відповідність вимогам регулятора та захистити інформаційні ресурси